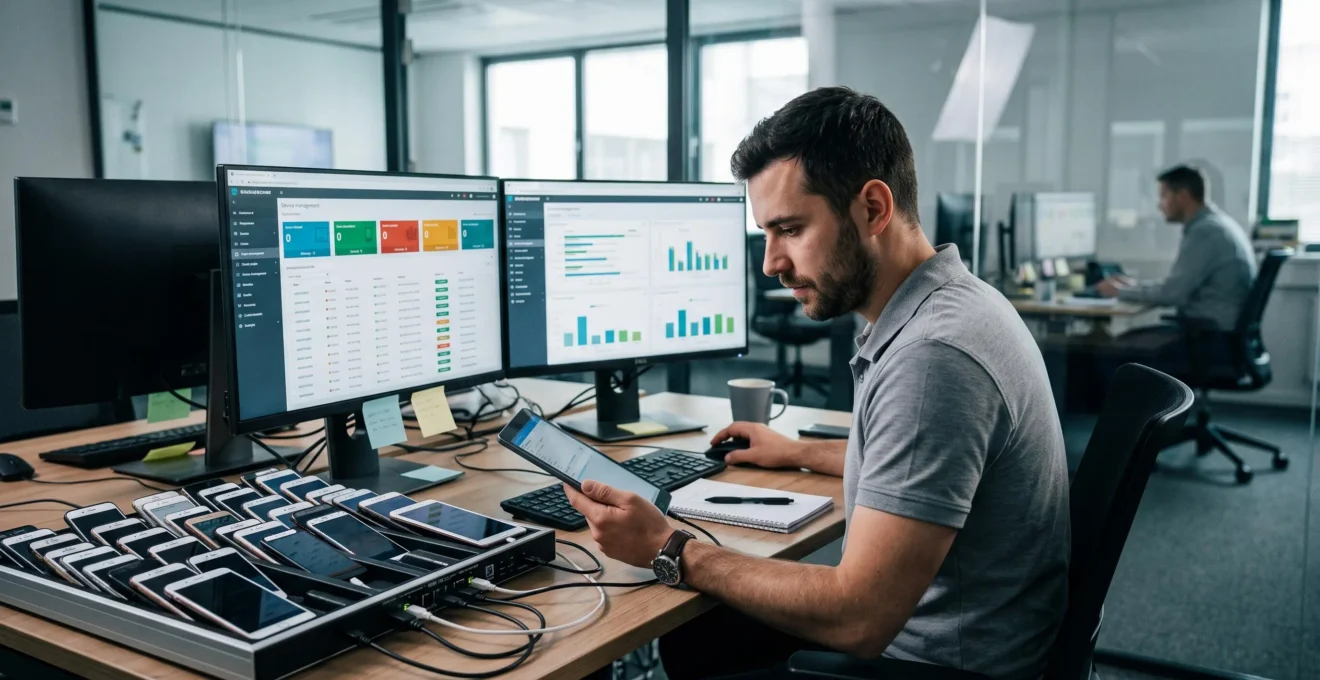
Administrer plusieurs centaines de terminaux devient difficile lorsque chaque système, service ou site dispose de ses propres outils et procédures. Les équipes informatiques doivent alors jongler entre les consoles, vérifier plusieurs fois les mêmes paramètres et rechercher l’origine des écarts entre appareils. Le problème ne tient pas uniquement au nombre de terminaux : il vient aussi de la manière dont ils sont organisés, configurés et supervisés.
Pour simplifier ce pilotage, la démarche consiste à **centraliser les politiques de configuration**, à structurer le parc en groupes cohérents et à automatiser les opérations répétitives qui reposent sur des règles stables. Cette organisation doit toutefois tenir compte des différences entre ordinateurs, smartphones, tablettes et terminaux spécialisés, ainsi que des contraintes propres aux utilisateurs mobiles et aux sites distants.
Une administration centralisée efficace ne signifie donc pas nécessairement tout gérer avec un outil unique. Elle vise plutôt à disposer d’un référentiel cohérent, à répartir les responsabilités sans perdre la maîtrise globale et à contrôler les effets de chaque changement avant sa généralisation. La migration progressive, la délégation des droits et le suivi de la conformité réelle permettent de réduire les manipulations tout en limitant les risques d’incident à grande échelle.
L’essentiel pour administrer une flotte de terminaux
- Regrouper les politiques et les appareils par système, usage, service ou niveau de criticité afin de limiter les configurations individuelles.
- Automatiser l’enrôlement et l’affectation des profils, en testant chaque nouvelle règle sur un périmètre restreint avant son extension.
- Sécuriser l’administration avec des droits limités, des déploiements progressifs et des indicateurs mesurant la conformité effectivement remontée par les terminaux.
- Pourquoi plusieurs consoles d’administration ralentissent-elles les équipes IT ?
- Comment regrouper la gestion des terminaux sans interrompre les usages métiers ?
- Gestion centralisée ou gestion par site : quel modèle convient à une entreprise multisite ?
- Quels droits administrateur limiter pour éviter un changement massif par erreur ?
- Comment automatiser les tâches répétitives sur un parc de plusieurs centaines d’appareils ?
- Comment rationaliser le parc de terminaux sans pénaliser les utilisateurs mobiles ?
- Comment éviter qu’une mauvaise configuration ne bloque des centaines de terminaux à la fois ?
- Comment déployer les mêmes paramètres sur tous les terminaux sans les configurer un par un ?
Pourquoi plusieurs consoles d’administration ralentissent-elles les équipes IT ?
Plusieurs consoles d’administration ralentissent les équipes IT parce qu’elles multiplient les contextes de travail, les procédures et les contrôles nécessaires pour obtenir un résultat cohérent. Chaque outil possède ses propres règles de gestion, ses mécanismes d’accès et ses possibilités de supervision. Lorsque les mêmes paramètres sont dispersés entre plusieurs interfaces, les administrateurs doivent vérifier séparément que les appareils respectent les exigences attendues.
Le premier coût est opérationnel. Il faut connaître les particularités de chaque console, gérer les comptes correspondants, suivre les mises à jour des outils et maintenir les procédures associées. Une tâche apparemment simple, comme vérifier les paramètres de sécurité d’un parc, peut alors nécessiter plusieurs recherches et rapprochements.
Le deuxième coût concerne la cohérence. Un changement de configuration appliqué dans un outil peut ne pas être reproduit dans un autre. Les écarts restent parfois invisibles jusqu’à l’apparition d’un incident : connexion VPN impossible, profil Wi-Fi absent, restriction d’application différente ou politique de sécurité non appliquée. Le diagnostic devient plus complexe, car l’équipe doit déterminer si le problème vient du terminal, de son groupe ou de l’une des consoles.
Pour mesurer cette fragmentation, il est utile d’inventorier les opérations réellement effectuées chaque semaine : création d’un appareil, affectation d’un profil, vérification des mises à jour, traitement des alertes et préparation des départs de collaborateurs. Pour chaque opération, l’équipe relève l’outil utilisé, le temps consacré et les éventuelles répétitions.
Cette analyse permet de distinguer trois situations :
- La duplication : une même action doit être reproduite dans plusieurs outils.
- La fragmentation : une opération complète nécessite de passer d’une console à une autre.
- La spécialisation nécessaire : un terminal métier ou un équipement connecté ne peut être administré qu’avec un outil propriétaire.
Ce dernier cas est important. Une flotte hétérogène ne peut pas toujours être entièrement ramenée à une solution unique. Un outil spécialisé peut rester indispensable pour certains équipements de terrain, systèmes embarqués ou appareils dédiés. L’objectif réaliste consiste alors à centraliser autant que possible l’inventaire, les règles communes et le suivi opérationnel, sans supprimer une fonction spécialisée nécessaire.
Exemple de diagnostic organisationnel hypothétique
Une équipe gère les ordinateurs portables dans une console, les smartphones dans une autre et certains terminaux industriels dans un outil propriétaire. Avant de remplacer ses solutions, elle recense les opérations récurrentes et identifie celles qui sont réellement dupliquées. Elle peut ainsi déterminer quelles fonctions doivent être regroupées et lesquelles doivent rester spécialisées, plutôt que de lancer une migration générale sans mesure préalable.
La bonne décision ne se résume donc pas au nombre de consoles. Elle dépend des tâches qu’elles couvrent, des écarts qu’elles génèrent et de la possibilité de partager un référentiel commun. Une cartographie précise des opérations constitue le point de départ pour hiérarchiser les gains potentiels.
La consolidation des outils ne doit cependant pas conduire à une bascule brutale. Une fois les fonctions à regrouper identifiées, il reste à organiser la transition pour préserver les usages professionnels et maintenir la visibilité sur les terminaux.
Comment regrouper la gestion des terminaux sans interrompre les usages métiers ?
Pour regrouper la gestion des terminaux sans interrompre les usages métiers, il est préférable de procéder par vagues, en commençant par un groupe pilote représentatif mais limité. Les appareils doivent être classés selon leur système, leur fonction professionnelle et leur criticité. Chaque étape sert à vérifier l’inscription, les accès et les politiques appliquées avant d’étendre la migration à d’autres groupes.
Une migration de gestion des terminaux ne se limite pas au transfert d’une liste d’appareils d’une console vers une autre. Elle peut modifier les mécanismes d’inscription, la distribution des politiques et la manière dont les appareils accèdent aux ressources de l’entreprise. Selon la plateforme et le mode d’enrôlement, certaines étapes peuvent également nécessiter une réinitialisation.
La documentation Microsoft sur la migration vers Microsoft Intune recommande une approche progressive commençant par un petit groupe pilote, puis étendue à d’autres groupes. Les vérifications portent notamment sur les résultats d’inscription, la charge du support et la continuité des usages. Les tests doivent couvrir les éléments indispensables au travail quotidien, notamment le Wi-Fi, le VPN, la messagerie, les certificats et les applications professionnelles.
Trois formes d’interruption doivent être distinguées :
- Interruption visible : l’utilisateur perd temporairement l’accès à un service ou à une application.
- Interruption de synchronisation : les paramètres ne sont momentanément plus actualisés ou leur état n’est pas encore confirmé.
- Interruption de visibilité administrative : l’ancienne console ne permet plus de suivre correctement un terminal en cours de bascule, alors que la nouvelle gestion n’est pas encore pleinement opérationnelle.
Ces situations nécessitent des contrôles différents. Pour une application critique, il faut vérifier l’accès fonctionnel. Pour une politique de sécurité, il faut contrôler son application effective. Pour la supervision, il faut confirmer que chaque appareil apparaît dans le nouvel environnement et que son état peut être consulté.
La coexistence temporaire des consoles peut faciliter les vérifications, par exemple lorsque l’ancien outil reste disponible en consultation. Elle ne constitue toutefois pas une procédure universelle ni une garantie de retour arrière. Le fonctionnement doit être défini selon la solution, les capacités de migration et le mode d’inscription des appareils.
Un point exige une attention particulière : la **double inscription**. Si deux solutions tentent simultanément d’imposer des politiques contradictoires, un appareil peut recevoir des consignes incompatibles concernant son réseau, son verrouillage ou son accès aux ressources. Il faut donc définir explicitement quel outil est responsable de chaque catégorie de paramètres à chaque étape.
Avant d’étendre la migration, les équipes doivent également prévoir la procédure applicable aux appareils qui échouent à l’inscription, aux utilisateurs absents pendant la bascule et aux terminaux qui ne se reconnectent pas immédiatement. La possibilité de revenir à l’état précédent dépend de l’environnement ; elle doit être vérifiée plutôt que supposée.
Une fois les terminaux regroupés dans un environnement de gestion cohérent, l’organisation doit déterminer qui administre quoi. Ce choix est particulièrement important lorsqu’une entreprise répartit ses appareils et ses équipes sur plusieurs sites.
Gestion centralisée ou gestion par site : quel modèle convient à une entreprise multisite ?
Le choix entre une gestion centralisée et une gestion par site dépend de l’homogénéité des usages, de l’autonomie nécessaire aux équipes locales et des conditions de connectivité. Une entreprise peut conserver une administration commune tout en déléguant certaines opérations à des responsables régionaux. Ce modèle intermédiaire évite de multiplier les environnements de gestion sans imposer au siège chaque intervention courante.
Dans un modèle centralisé strict, l’équipe IT du siège définit les politiques, administre les accès et réalise les changements. Cette organisation facilite la cohérence globale, mais peut créer des délais si les équipes locales doivent demander une intervention pour chaque nouvel arrivant, remplacement d’appareil ou problème de configuration.
À l’inverse, une administration entièrement répartie donne davantage d’autonomie aux sites, mais elle peut multiplier les pratiques différentes et compliquer le contrôle de la conformité. Les équipes locales risquent de modifier des paramètres communs sans mesurer leurs effets sur le reste du parc.
Une administration centralisée avec délégation permet de concilier ces besoins. L’infrastructure reste commune, tandis que les responsables locaux disposent de droits limités aux appareils, profils ou opérations relevant de leur périmètre.
La documentation Microsoft sur la délégation d’administration dans Intune décrit un mécanisme fondé sur les rôles, les groupes et les étiquettes de périmètre. Ces dernières déterminent les objets visibles par les administrateurs, tandis que les rôles définissent les opérations autorisées. Certains objets et certaines fonctions privilégiées nécessitent toutefois des vérifications spécifiques : ces mécanismes ne restreignent pas automatiquement tous les éléments de la plateforme.
Pour arbitrer entre les différents modèles, trois critères sont particulièrement utiles :
- Homogénéité des usages : les sites utilisent-ils les mêmes applications, profils de sécurité et types d’appareils ?
- Autonomie opérationnelle : les équipes locales doivent-elles pouvoir préparer un terminal ou résoudre un incident sans attendre le siège ?
- Connectivité : les sites distants disposent-ils d’un accès suffisamment fiable aux services d’administration et aux ressources nécessaires ?
La localisation géographique ne suffit pas à définir les périmètres. Deux établissements proches qui utilisent les mêmes équipements et les mêmes applications peuvent partager un groupe de gestion. À l’inverse, deux flottes situées dans un même bâtiment peuvent nécessiter des règles différentes si l’une est utilisée pour des tâches bureautiques et l’autre pour des opérations sensibles.
La gestion des arrivées et des départs constitue un bon test de l’organisation choisie. Si un responsable local peut uniquement consulter les appareils, mais ne peut pas préparer ceux d’un nouvel employé, la centralisation peut devenir un point de friction. Une délégation adaptée permet de confier les opérations courantes tout en réservant les changements sensibles à une équipe habilitée.
La délégation ne garantit pas à elle seule une administration sûre. Même dans une architecture bien organisée, une erreur de ciblage ou un compte trop privilégié peut provoquer un changement à grande échelle. La maîtrise des autorisations devient alors essentielle.
Quels droits administrateur limiter pour éviter un changement massif par erreur ?
Pour limiter le risque d’un changement massif par erreur, il faut séparer les droits de consultation, de configuration, d’effacement et d’administration des comptes. Chaque personne doit disposer des autorisations nécessaires à ses missions, sans accès inutile aux opérations destructrices. Il faut également vérifier le périmètre ciblé avant une action collective et réexaminer régulièrement les comptes administrateurs actifs.
Deux risques doivent être traités séparément. Le premier est l’erreur de ciblage : une politique prévue pour un petit groupe est appliquée à l’ensemble du parc parce que le filtre sélectionne trop d’appareils. Le second est l’erreur de privilège : un administrateur qui n’a pas besoin d’une fonction sensible dispose malgré tout du droit de l’utiliser.
La première protection consiste à organiser les rôles selon les opérations autorisées. Un technicien chargé de l’inventaire n’a pas nécessairement besoin de modifier les profils de configuration. Un responsable qui déploie des paramètres ne doit pas automatiquement pouvoir effacer tous les terminaux. La gestion des comptes administrateurs doit, elle aussi, être réservée aux personnes qui en ont besoin.
Cette séparation doit correspondre aux fonctions réellement disponibles dans la solution utilisée. Les rôles peuvent se cumuler, et certaines autorisations privilégiées ne sont pas nécessairement limitées par les mêmes mécanismes que les opérations courantes. Il faut donc contrôler les droits effectifs, plutôt que se contenter du nom du rôle attribué.
Pour les opérations à impact important, plusieurs garde-fous peuvent être mis en place :
- Afficher clairement le nombre et l’identité des terminaux concernés avant de valider l’action.
- Exiger une confirmation explicite pour les opérations sensibles ou étendues.
- Préférer une sélection vérifiée à un filtre implicite lorsque l’action peut bloquer ou effacer de nombreux appareils.
- Tester le ciblage sur un petit groupe avant une généralisation.
- Conserver une procédure de validation et une trace des changements effectués.
Les comptes doivent également être suivis dans le temps. Un accès créé pour un projet temporaire, un prestataire ou un remplacement peut rester actif après la fin de la mission. Une revue périodique permet de vérifier l’identité du titulaire, la justification du compte, son niveau de privilège et les périmètres auxquels il accède.
Le contrôle des autorisations ne doit pas être confondu avec le contrôle du déploiement lui-même. Un administrateur parfaitement habilité peut toujours choisir le mauvais groupe ou publier une configuration incorrecte. La gestion des droits doit donc compléter les validations techniques, et non les remplacer.
Une fois les responsabilités et les périmètres établis, l’étape suivante consiste à diminuer les interventions répétitives. L’automatisation apporte le plus de valeur lorsque les règles sont stables, les groupes bien définis et les effets des changements contrôlables.
Comment automatiser les tâches répétitives sur un parc de plusieurs centaines d’appareils ?
Pour automatiser les tâches répétitives d’un parc de plusieurs centaines d’appareils, il faut commencer par celles qui suivent des règles prévisibles : enrôlement, affectation des profils, installation des applications standard et remontée des alertes. Les groupes et les politiques permettent ensuite d’appliquer automatiquement les bons paramètres aux appareils concernés, sans devoir configurer chaque terminal individuellement.
L’automatisation doit être choisie selon la fréquence d’une tâche et la stabilité de ses règles. Une opération répétée à chaque arrivée d’un collaborateur se prête généralement bien à une procédure standardisée. Une décision qui dépend de circonstances particulières, d’une validation humaine ou d’un risque métier difficile à qualifier ne doit pas être automatisée sans contrôle adapté.
Le principe consiste à déplacer la logique de configuration de l’appareil individuel vers une politique associée à un groupe. Au lieu de sélectionner chaque nouveau terminal pour lui attribuer manuellement un ensemble de paramètres, l’administrateur définit les caractéristiques qui déterminent son affectation : système d’exploitation, service, site ou fonction.
Dans Microsoft Intune, les groupes statiques et dynamiques de Microsoft Entra peuvent servir à organiser les utilisateurs et les appareils. Les groupes dynamiques peuvent intégrer automatiquement des terminaux à partir de règles fondées sur leurs propriétés. La documentation Microsoft sur les groupes d’appareils dans Intune précise aussi que des filtres d’affectation peuvent être préférables dans certaines situations. Le mécanisme approprié dépend donc du ciblage recherché et des caractéristiques des appareils.
Les principales tâches candidates à l’automatisation sont les suivantes :
- Enrôlement : appliquer une procédure standard aux terminaux neufs et vérifier leur inscription dans la console.
- Configuration : associer automatiquement les profils réseau, les restrictions et les paramètres de sécurité adaptés à chaque groupe.
- Applications : attribuer les applications nécessaires aux fonctions ou populations concernées.
- Supervision : collecter les états remontés et signaler les écarts qui nécessitent une intervention.
- Gestion du cycle de vie : appliquer des procédures définies lors de l’arrivée, du remplacement ou du retrait d’un terminal.
L’automatisation ne supprime toutefois pas le besoin de validation. Une règle incorrecte peut toucher rapidement des centaines d’appareils. Avant son extension, elle doit être testée sur un groupe restreint dont les terminaux et les usages sont connus. Les critères de réussite et les conditions de suspension doivent être définis avant le lancement, pas improvisés après l’apparition d’un incident.
La procédure de mise en production doit également prévoir le cas des appareils hors ligne. Un terminal momentanément déconnecté ne reçoit pas nécessairement une nouvelle configuration immédiatement. Il faut pouvoir distinguer une politique affectée, une commande envoyée et un état réellement remonté. Ces trois situations ne sont pas équivalentes.
Checklist pour automatiser une flotte sans perdre le contrôle
- Recenser les tâches répétitives et produire une liste précisant leur fréquence, leur outil et leur règle d’exécution.
- Définir les groupes de terminaux et documenter les attributs qui déterminent leur affectation.
- Formaliser les profils standard et enregistrer les exceptions autorisées dans un référentiel de configuration.
- Tester chaque nouvelle règle sur un groupe restreint et consigner les résultats attendus, les écarts observés et les conditions de suspension.
- Contrôler les états réellement remontés après déploiement et produire un rapport des appareils conformes, en attente ou en erreur.
L’automatisation devient ainsi un moyen de fiabiliser les opérations, pas seulement d’accélérer leur exécution. Elle réduit les manipulations répétées, mais doit rester associée à des règles compréhensibles, des tests et un suivi des résultats.
L’automatisation permet de mieux gérer les appareils existants, mais elle ne signifie pas que tous les terminaux sont nécessaires. La rationalisation du parc constitue un levier complémentaire, à condition de distinguer les appareils réellement inutilisés de ceux qui sont indispensables à des usages occasionnels.
Comment rationaliser le parc de terminaux sans pénaliser les utilisateurs mobiles ?
Pour rationaliser un parc de terminaux sans pénaliser les utilisateurs mobiles, il faut distinguer la réduction du nombre d’appareils de la réduction du nombre de modèles supportés. Les données d’activité peuvent identifier les terminaux sous-utilisés, mais leur retrait doit aussi tenir compte de leur fonction métier, de leur disponibilité nécessaire et des conséquences d’une indisponibilité sur le terrain.
La réduction du parc consiste à retirer des appareils devenus inutiles. La rationalisation des modèles vise plutôt à limiter le nombre de références différentes prises en charge par l’équipe IT. Ces deux démarches répondent à des objectifs distincts : la première peut réduire les coûts liés aux équipements, tandis que la seconde simplifie la préparation, les accessoires, les stocks et la gestion des configurations.
Une décision fondée uniquement sur les déclarations des utilisateurs risque de manquer des usages peu fréquents. Un appareil peut sembler inactif plusieurs jours tout en étant indispensable à une intervention ponctuelle, à une astreinte ou à une opération de terrain. Il faut donc croiser les données de la console avec la réalité du travail effectué.
Une analyse utile distingue trois catégories :
- Terminaux actifs : appareils régulièrement utilisés pour les activités quotidiennes.
- Terminaux occasionnels : appareils employés à certaines périodes ou pour des opérations spécifiques.
- Terminaux dormants : appareils dont l’absence d’activité mérite une vérification avant toute décision.
Cette classification doit être construite à partir des informations effectivement disponibles : activité remontée, connexions, utilisation des applications ou historique de gestion. Les données n’ont pas toutes la même portée. L’absence de connexion à une console ne prouve pas, à elle seule, qu’un appareil n’a plus d’utilité.
Pour chaque terminal envisagé pour le retrait, l’équipe doit donc vérifier son propriétaire ou son service responsable, son usage professionnel, ses éventuelles obligations de disponibilité et les solutions de remplacement. La fréquence d’utilisation doit être rapprochée de la conséquence métier d’une panne ou d’une absence d’équipement.
Le coût unitaire ne suffit pas davantage à déterminer la rentabilité du retrait. Supprimer un appareil peut entraîner des usages reportés sur un terminal personnel, une multiplication des partages ou une perte de contrôle sur les accès professionnels. L’arbitrage doit tenir compte de ces effets indirects, et pas seulement du prix de l’équipement retiré.
La standardisation des modèles mérite, elle aussi, une approche progressive. Il est possible de conserver plusieurs catégories de terminaux lorsqu’elles correspondent à des besoins réels, tout en limitant les variantes qui n’apportent aucun avantage opérationnel. Une flotte plus homogène peut simplifier les profils et les procédures, sans imposer le même appareil à tous les métiers.
Une flotte rationalisée est plus facile à administrer, mais sa configuration commune crée aussi un risque : une règle erronée peut se propager rapidement. La réduction des interventions manuelles doit donc s’accompagner de mécanismes capables de limiter l’impact d’une erreur.
À retenir avant de généraliser les configurations
- La centralisation doit préserver une voie de correction lorsqu’un terminal perd sa connectivité ou ne reçoit plus les paramètres attendus.
- Les changements sensibles nécessitent un déploiement progressif, un suivi des états remontés et des critères explicites de suspension.
- La conformité doit être mesurée sur les appareils eux-mêmes, et non déduite du simple fait qu’une commande a été envoyée.
Comment éviter qu’une mauvaise configuration ne bloque des centaines de terminaux à la fois ?
Pour éviter qu’une mauvaise configuration ne bloque des centaines de terminaux, il faut tester chaque changement sur un périmètre limité, élargir progressivement son application et contrôler les résultats avant de poursuivre. Les profils réseau, les politiques de mot de passe, les règles de verrouillage et les restrictions touchant les applications critiques doivent faire l’objet d’une attention particulière, car une erreur peut empêcher l’accès nécessaire à la correction.
La centralisation résout une partie des problèmes de cohérence, mais elle crée également un point d’impact commun. Une politique correcte peut aligner rapidement des centaines d’appareils ; une politique incorrecte peut se propager avec la même rapidité. La maîtrise du déploiement est donc une composante essentielle de l’administration centralisée.
Certaines configurations présentent un risque plus élevé que d’autres :
- Réseau : paramètres Wi-Fi, VPN et certificats nécessaires à la connexion des terminaux.
- Authentification et verrouillage : politiques de mot de passe, exigences d’accès et règles de verrouillage susceptibles d’empêcher l’utilisation normale d’un appareil.
- Applications critiques : restrictions ou configurations qui peuvent bloquer les outils indispensables au travail.
- Accès d’administration : paramètres qui pourraient compromettre la possibilité de reprendre la main à distance.
Le niveau de risque dépend du système, du mode de gestion et de la possibilité de corriger le terminal autrement que par le canal qui vient d’être affecté. Une règle de sécurité qui empêche la connexion au service d’administration demande notamment une préparation différente d’une modification d’application sans conséquence sur la connectivité.
La méthode de prévention repose sur des étapes contrôlées. Une nouvelle configuration est d’abord appliquée à un groupe de test. Les administrateurs vérifient ensuite les résultats fonctionnels, les états remontés et les éventuels effets secondaires. Si les critères attendus ne sont pas atteints, l’extension est suspendue.
Microsoft documente une fonctionnalité de déploiements progressifs dans Intune qui permet, pour les déploiements pris en charge, d’organiser la progression en anneaux successifs et de suspendre les anneaux suivants. Cette fonctionnalité est signalée comme étant en préversion publique dans la documentation concernée. Sa disponibilité et son comportement ne doivent donc pas être généralisés à toutes les plateformes ou à toutes les solutions de gestion.
Il faut également comprendre la limite d’une suspension : arrêter la progression n’annule pas automatiquement les affectations déjà réalisées. Les appareils qui ont reçu la configuration peuvent conserver les paramètres appliqués. Une procédure de retour à l’état précédent doit être conçue selon le type de politique et les capacités réelles du système.
Enfin, le plan de reprise doit prévoir le cas où un terminal ne se connecte plus. Selon le contexte, la correction peut nécessiter un mode de secours, une intervention physique sur le site ou une procédure spécifique à la plateforme. Le canal de récupération doit être identifié avant la mise en production, lorsque l’accès d’administration fonctionne encore.
Cette maîtrise du risque doit s’inscrire dans une politique de configuration durable. L’objectif n’est pas seulement d’éviter un incident lors du déploiement, mais aussi de garantir que les terminaux restent conformes lorsque de nouveaux appareils arrivent, que des utilisateurs changent de fonction ou que certains équipements sont temporairement hors ligne.
Comment déployer les mêmes paramètres sur tous les terminaux sans les configurer un par un ?
Pour déployer les mêmes paramètres sur tous les terminaux sans les configurer individuellement, il faut définir des politiques de configuration de référence, les associer à des groupes adaptés et traiter explicitement les exceptions. La console devient alors le point de contrôle des paramètres attendus, tandis que les terminaux appliquent les politiques selon leurs capacités et remontent leur état lorsque le service le permet.
La différence entre une configuration individuelle et une configuration par politique est fondamentale. Dans le premier modèle, un administrateur modifie chaque appareil et doit vérifier séparément que les changements ont été réalisés. Dans le second, il définit une règle commune et l’affecte à une population d’appareils. La console gère les affectations, tandis que le suivi des états permet de contrôler les résultats.
Une configuration de référence doit être construite par profil d’usage plutôt que par terminal. Par exemple, une catégorie de postes bureautiques peut partager un socle de paramètres de sécurité et d’applications, tandis qu’une flotte mobile peut recevoir des règles spécifiques au réseau et aux usages nomades. Ces exemples illustrent une méthode d’organisation ; les politiques réellement disponibles dépendent de la solution et du système d’exploitation.
Le déploiement s’organise en quatre étapes :
- Définir les références : décrire les paramètres communs pour chaque type d’appareil ou profil utilisateur, avec leur objectif et leur périmètre.
- Organiser les groupes : déterminer quels terminaux doivent recevoir chaque configuration, en utilisant les propriétés et critères de ciblage appropriés.
- Traiter les exceptions : documenter les différences justifiées par un usage métier, une contrainte technique ou une incompatibilité.
- Contrôler la conformité : vérifier que les appareils concernés ont effectivement atteint l’état attendu et identifier les terminaux en attente ou en erreur.
Les exceptions doivent rester visibles. Si des ajustements individuels s’accumulent sans justification, la configuration de référence perd progressivement sa valeur. Il devient alors difficile de savoir si un écart est intentionnel ou s’il traduit une dérive. Chaque exception devrait donc être rattachée à une raison, un périmètre et une responsabilité.
Les terminaux hétérogènes nécessitent également une attention particulière. Deux systèmes peuvent ne pas prendre en charge les mêmes paramètres, et une version donnée peut présenter des contraintes absentes d’une autre. Une politique commune ne doit pas être considérée comme universellement applicable sans validation de compatibilité.
Le cas des appareils hors ligne est tout aussi important. Un terminal déconnecté peut ne pas recevoir immédiatement une modification. Selon le système et le mécanisme de gestion, il pourra traiter les paramètres lors d’une reconnexion ultérieure, ou nécessiter une intervention spécifique. L’état affiché par la console doit donc être interprété avec prudence : une affectation enregistrée ne prouve pas que la configuration est déjà appliquée.
L’indicateur le plus utile n’est pas le nombre de déploiements lancés, mais la proportion de terminaux dont l’état remonté correspond effectivement aux paramètres attendus. Le suivi doit aussi distinguer les appareils conformes, les appareils en attente de synchronisation, ceux qui ne remontent aucun état récent et ceux pour lesquels une erreur est identifiée.
Cette distinction permet d’éviter une fausse impression de maîtrise. Une console peut afficher une politique affectée à un groupe sans confirmer que chaque appareil a pu la recevoir et l’appliquer. L’administration devient réellement pilotable lorsque les affectations, les résultats et les exceptions sont suivis séparément.
La prochaine étape consiste à appliquer cette méthode à une flotte réelle : inventorier les appareils, définir les profils de référence, vérifier les droits, tester les changements et suivre la conformité obtenue. Ce travail permet de réduire les manipulations individuelles sans confondre centralisation, automatisation et absence de contrôle.
Une seule console peut-elle gérer tous les types de terminaux ?
Pas nécessairement. Les possibilités dépendent des systèmes d’exploitation, des équipements et des fonctions prises en charge par la solution choisie. Certains terminaux spécialisés peuvent conserver leur outil propriétaire. L’objectif peut alors être de centraliser les politiques communes et la supervision tout en maintenant des outils dédiés pour les fonctions qui l’exigent.
Faut-il supprimer l’ancienne solution dès que la nouvelle est prête ?
Non, pas sans avoir vérifié les résultats de la migration. Une coexistence temporaire peut faciliter les contrôles, mais il faut éviter que deux outils appliquent simultanément des politiques contradictoires. Les conditions de retrait de l’ancien système, la continuité des accès et la procédure de récupération doivent être définies selon la plateforme et le mode d’inscription.
Comment vérifier qu’une politique a réellement été appliquée ?
Il faut distinguer l’affectation d’une politique de son application effective. Le suivi doit exploiter les états remontés par les terminaux, identifier les erreurs et isoler les appareils qui n’ont pas communiqué récemment. Lorsque c’est possible, des vérifications fonctionnelles complémentaires permettent de confirmer que les services concernés restent accessibles.
Quels indicateurs suivre pour mesurer l’efficacité de la centralisation ?
Les indicateurs utiles comprennent le temps consacré aux tâches récurrentes, le nombre d’opérations dupliquées, les appareils inscrits, la proportion de terminaux conformes, les erreurs de déploiement et les interventions correctives. Il est préférable d’établir une situation de référence avant le projet pour pouvoir comparer les résultats, sans présumer d’un gain chiffré universel.
Comment limiter les risques lors d’un déploiement sur plusieurs centaines d’appareils ?
Commencez par un groupe pilote, vérifiez la compatibilité et les accès indispensables, puis étendez progressivement le déploiement. Définissez à l’avance les critères d’arrêt et les moyens de récupération. Pour les changements sensibles, vérifiez le nombre exact de terminaux ciblés et assurez-vous qu’une suspension du déploiement ne sera pas confondue avec une restauration automatique des paramètres déjà appliqués.