Sécurité mobile en entreprise
Le smartphone et la tablette sont devenus des outils de travail à part entière. Courriels, documents sensibles, applications métiers, accès aux réseaux internes : tout passe désormais par des appareils qui sortent quotidiennement des murs de l’entreprise. Cette mobilité numérique représente un gain de productivité indéniable, mais elle élargit aussi considérablement la surface d’attaque des organisations. La sécurité mobile en entreprise consiste à protéger ces appareils et les données qu’ils manipulent, sans pour autant entraver la flexibilité attendue par les collaborateurs. Ce contenu présente les risques majeurs, les dispositifs de protection disponibles et les bonnes pratiques à mettre en place au sein de votre organisation.
Pourquoi la sécurité mobile est devenue un enjeu central
Le télétravail, le travail hybride et la multiplication des déplacements ont durablement installé la mobilité au cœur du fonctionnement des entreprises. Un collaborateur peut aujourd’hui consulter un contrat commercial depuis une gare, valider une commande depuis son salon ou accéder à un outil interne depuis un café. Chacune de ces situations expose des données professionnelles à des environnements que l’entreprise ne contrôle pas.
Parallèlement, la frontière entre vie personnelle et vie professionnelle s’est brouillée. De nombreux salariés utilisent leur appareil personnel pour des tâches professionnelles, une pratique connue sous le nom de BYOD (« Bring Your Own Device », apporte son propre appareil). Cette liberté a un coût en matière de sécurité : l’entreprise ne maîtrise ni la configuration de l’appareil, ni les applications installées, ni les habitudes de son utilisateur.
Enfin, les terminaux mobiles concentrent des données sensibles : identifiants d’accès, fichiers clients, informations financières, correspondances internes. Un téléphone perdu ou compromis peut ainsi suffire à ouvrir une brèche majeure dans le système d’information, comme une clé de maison oubliée sur la porte d’entrée.
Les principaux risques liés aux appareils mobiles
Comprendre les menaces est la première étape pour s’en protéger. Voici les risques les plus fréquents rencontrés par les organisations :
- Perte ou vol de l’appareil : un terminal non chiffré ou sans verrouillage efficace peut donner accès à l’ensemble des données qu’il contient.
- Phishing (hameçonnage) : des courriels, SMS ou messages de messagerie instantanée imitant des sources de confiance incitent le collaborateur à saisir ses identifiants sur un faux site.
- Applications malveillantes : des logiciels apparemment inoffensifs téléchargés hors des boutiques officielles peuvent espionner les communications ou voler des données.
- Réseaux Wi-Fi publics : se connecter à un réseau ouvert non sécurisé expose les échanges à une éventuelle interception.
- Absence de mises à jour : un système d’exploitation ou une application obsolète contient des failles connues et activement exploitées.
- Fuite de données involontaire : partage d’un fichier sur un service personnel, copie de données professionnelles vers un compte privé ou transfert erroné.
Ces risques ne sont pas réservés aux grandes entreprises. Les petites et moyennes structures sont souvent davantage exposées, car elles disposent rarement d’une équipe dédiée à la cybersécurité, tout en manipulant des données tout aussi sensibles.
Les fondations d’une politique de sécurité mobile
Une démarche efficace ne repose pas sur un outil miracle, mais sur une politique cohérente combinant plusieurs niveaux de protection.
1. Définir des règles claires et assumées
Tout commence par une politique de mobilité écrite, qui précise les usages autorisés, les types d’appareils acceptés, les applications interdites et les conduites à tenir en cas d’incident. Cette politique doit être compréhensible et réellement communiquée : un document de dix pages jamais lu ne protège personne. Une charte courte, validée par chaque collaborateur, est souvent plus efficace qu’un règlement exhaustif.
2. Choisir un modèle de gestion adapté
Il existe plusieurs approches pour organiser la mobilité en entreprise :
- COPE (« Corporate Owned, Personally Enabled ») : l’entreprise fournit et gère entièrement les appareils, tout en autorisant un usage personnel raisonnable. Contrôle maximal, mais budget plus élevé.
- BYOD : les collaborateurs utilisent leur appareil personnel. Coût réduit et confort pour les salariés, mais contrôle limité et questions de protection de la vie privée à anticiper.
- COPE léger ou modèles hybrides : des formules intermédiaires où l’entreprise subventionne partiellement l’appareil ou sépare strictement les usages professionnels et personnels.
Le choix dépend de votre secteur, de la sensibilité de vos données et de votre culture d’entreprise. Un cabinet comptable manipulant des informations financières n’adoptera pas la même approche qu’une agence créative.
3. Séparer les usages personnels et professionnels
Sur les systèmes modernes, il est possible de créer un espace de travail isolé sur l’appareil, appelé profil professionnel ou conteneur. Les applications et données professionnelles résident dans cet espace chiffré, sans interférer avec la vie privée du collaborateur. En cas de départ de l’entreprise, seule la partie professionnelle est effacée, ce qui rassure toutes les parties.
Les outils essentiels pour sécuriser le parc mobile
Une fois la politique définie, plusieurs solutions techniques permettent de la concrétiser.
La gestion unifiée des terminaux (MDM/UEM)
La solution MDM (« Mobile Device Management »), aujourd’hui souvent étendue en UEM (« Unified Endpoint Management »), constitue la pierre angulaire de la sécurité mobile. Elle permet à l’entreprise de centraliser l’administration de tous les appareils : configuration à distance, déploiement d’applications, application de règles de sécurité, chiffrement, et effacement des données en cas de perte ou de vol. C’est un peu le tableau de bord central qui donne à l’entreprise une visibilité sur l’ensemble de son parc mobile, qu’il compte dix ou mille terminaux.
Le chiffrement et le verrouillage
Le chiffrement transforme les données en contenu illisible sans la clé de déchiffrement. Un appareil correctement chiffré et verrouillé par code, empreinte biométrique ou reconnaissance faciale reste très difficile à exploiter pour un tiers. La plupart des systèmes actuels chiffrent nativement les données, à condition que cette fonction soit activée et qu’un code robuste soit imposé.
L’authentification renforcée
Exiger une double authentification (code + second facteur comme une application de validation ou un jeton physique) pour accéder aux ressources sensibles réduit drastiquement l’impact du vol d’identifiants. C’est l’une des mesures au meilleur rapport efficacité/coût.
La protection contre les applications malveillantes
Limiter les installations aux boutiques officielles, vérifier les autorisations demandées par les applications et, idéalement, contrôler la posture de sécurité de l’appareil avant d’autoriser l’accès aux ressources de l’entreprise (notion de « device trust ») complètent le dispositif.
Former les collaborateurs : le maillon humain
Les meilleures technologies ne suffisent pas si les utilisateurs ne comprennent pas les enjeux. La sensibilisation reste l’investissement le plus rentable en matière de sécurité mobile. Elle ne doit ni culpabiliser ni noyer l’audience de jargon : l’objectif est que chaque collaborateur se sente capable d’agir.
Une formation efficace peut s’appuyer sur des formats courts et concrets :
- Des points réguliers lors des réunions d’équipe pour rappeler les bonnes pratiques du moment.
- Des simulations de phishing, suivies d’explications bienveillantes, pour entraîner le réflexe de vérification.
- Des guides visuels simples (fiches mémo, infographies) sur les gestes essentiels.
- Une procédure claire et sans reproche pour signaler rapidement la perte d’un appareil ou une suspicion d’incident.
Prenons un exemple fictif : un commercial égare son téléphone dans un train. S’il n’a reçu aucune consigne, il peut hésiter plusieurs jours avant de le signaler, de peur d’être blâmé. Si l’entreprise a instauré une procédure simple et un climat de confiance, l’appareil est déclaré perdu dans l’heure et les données professionnelles effacées à distance le jour même. La culture, autant que la technique, fait la différence.
Les bonnes pratiques à mettre en place dès maintenant
Pour les organisations qui souhaitent structurer leur sécurité mobile sans se disperser, voici une liste de contrôle des mesures prioritaires :
- Activer le verrouillage par code robuste et le chiffrement sur tous les appareils.
- Maintenir les systèmes d’exploitation et les applications à jour, idéalement de manière automatique.
- Interdire les connexions professionnelles sensibles sur les réseaux Wi-Fi publics sans passer par un VPN.
- Mettre en place une solution MDM/UEM, même basique, pour garder une vue d’ensemble du parc.
- Activer la double authentification sur les comptes et applications critiques.
- Prévoir l’effacement à distance et tester la procédure avant qu’un incident ne survienne.
- Rédiger une politique de mobilité courte, claire et signée par les collaborateurs.
- Établir une procédure de signalement rapide des pertes et incidents, sans sanction systématique.
- Paramétrer des sauvegardes régulières des données professionnelles.
Conclusion : la sécurité mobile, un équilibre à construire
Sécuriser la mobilité en entreprise ne consiste pas à empêcher les collaborateurs d’utiliser leurs appareils, mais à leur permettre de le faire en confiance. L’équilibre se trouve entre contrôle et liberté : trop de contraintes génèrent des contournements et des frustrations, trop de souplesse expose l’organisation à des incidents coûteux. En combinant une politique claire, des outils de gestion adaptés, une séparation des usages et une sensibilisation régulière des équipes, même une structure de taille modeste peut atteindre un niveau de protection solide. La sécurité mobile est un chantier continu, qui se construit progressivement, mesure après mesure, dans une logique d’amélioration permanente plutôt que de rupture technologique.
Comment protéger une flotte mobile contre les cybermenaces les plus courantes ?
Un smartphone professionnel peut concentrer des accès à la messagerie, aux applications métier, aux documents confidentiels et aux dispositifs d’authentification. Sa compromission ne menace donc pas seulement les données stockées sur l’appareil : elle peut également faciliter une intrusion dans…
Lire la suite
Comment adapter les politiques de sécurité mobile aux différents métiers de l’entreprise ?
Un commercial en déplacement, un responsable financier, un technicien de maintenance et un opérateur d’entrepôt n’utilisent pas leurs terminaux mobiles de la même manière. Pourtant, certaines entreprises leur imposent exactement les mêmes restrictions. Cette uniformité facilite théoriquement l’administration, mais elle…
Lire la suite
Comment utiliser des services cloud depuis un smartphone sans exposer les données de l’entreprise ?
Un collaborateur consulte un contrat depuis son smartphone dans un train, un commercial partage une présentation entre deux rendez-vous, un technicien téléverse des photos depuis un chantier : les services cloud rendent ces usages possibles sans imposer un retour au…
Lire la suite
Comment protéger les données professionnelles stockées ou consultées sur un smartphone ?
Un smartphone professionnel peut contenir des contrats, des échanges confidentiels, des données clients ou des documents stratégiques. Même lorsqu’ils ne sont pas enregistrés volontairement, ces contenus peuvent subsister dans les pièces jointes téléchargées, les caches d’applications et les espaces de…
Lire la suite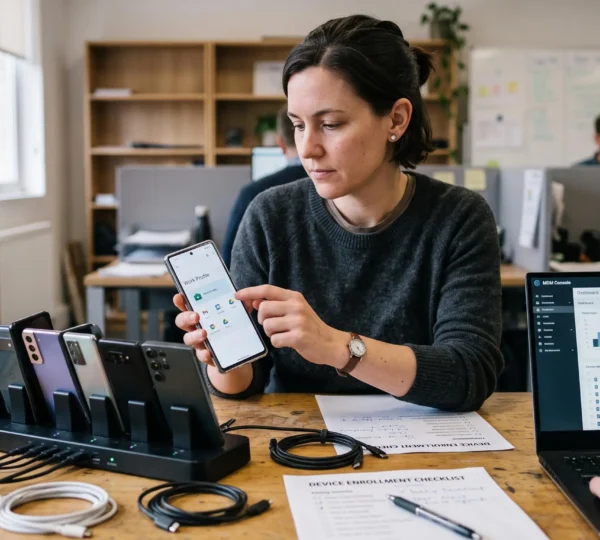
Comment autoriser certains usages personnels sans fragiliser la sécurité d’un smartphone professionnel ?
Un salarié consulte sa messagerie personnelle sur son smartphone professionnel, utilise une application de navigation ou prend une photographie destinée à sa famille. Ces gestes ordinaires ne justifient pas nécessairement une interdiction générale. En revanche, lorsqu’une application personnelle peut accéder…
Lire la suite
Comment sécuriser l’accès aux applications d’entreprise depuis des terminaux mobiles ?
Un smartphone professionnel peut ouvrir l’accès à la messagerie, aux documents partagés, au CRM ou aux applications métier. Cette souplesse facilite le travail à distance, mais multiplie les situations dans lesquelles un identifiant compromis, un terminal perdu ou une session…
Lire la suite
Comment connecter des terminaux professionnels hors site sans dépendre de réseaux Wi-Fi risqués ?
Un ordinateur professionnel connecté au Wi-Fi d’un hôtel, un smartphone qui rejoint automatiquement le réseau d’une gare ou une tablette utilisée dans un train : chaque déplacement peut exposer les données de l’entreprise à une infrastructure réseau qu’elle ne contrôle…
Lire la suite
Comment créer une politique de sécurité mobile que les collaborateurs peuvent réellement appliquer ?
Une politique de sécurité mobile peut être techniquement cohérente et pourtant inefficace. Lorsqu’un commercial ne peut plus transmettre un document depuis son téléphone, qu’un technicien doit contourner une restriction pour terminer une intervention ou qu’un salarié ignore quelles applications sont…
Lire la suite