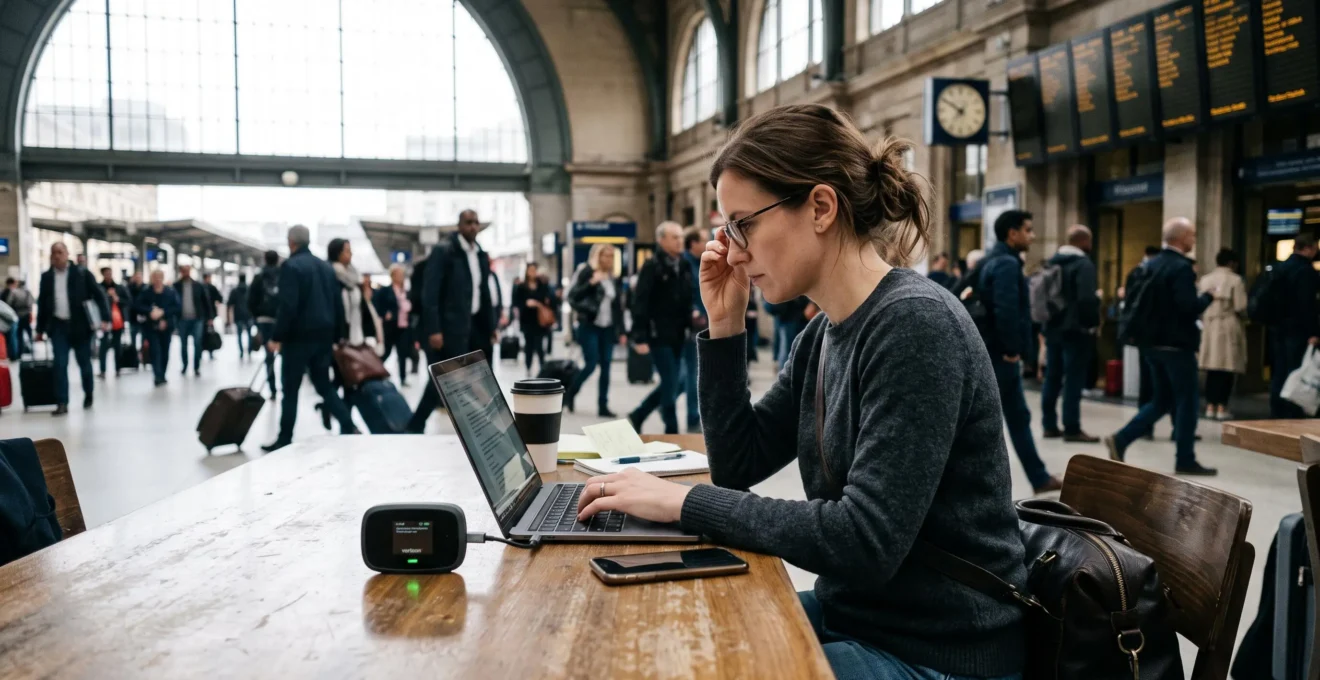
Un ordinateur professionnel connecté au Wi-Fi d’un hôtel, un smartphone qui rejoint automatiquement le réseau d’une gare ou une tablette utilisée dans un train : chaque déplacement peut exposer les données de l’entreprise à une infrastructure réseau qu’elle ne contrôle pas.
Pour sécuriser ces connexions, la priorité consiste à privilégier les accès cellulaires maîtrisés, désactiver les connexions Wi-Fi automatiques et protéger les échanges vers les applications professionnelles. Un VPN d’entreprise, des terminaux correctement configurés et des règles d’accès adaptées au contexte complètent cette protection.
Le risque ne se limite pourtant pas à l’interception du trafic. Il concerne aussi les faux points d’accès, les services locaux exposés, les identifiants volés et les documents consultés dans des lieux publics.
Pour un responsable IT, l’enjeu est donc de définir une politique applicable aux déplacements réels : quels réseaux autoriser, comment préparer les équipements, quand bloquer un accès et quelles alternatives fournir aux collaborateurs ?
L’essentiel pour sécuriser les connexions professionnelles hors site
- Privilégier les réseaux maîtrisés : utiliser une connexion cellulaire professionnelle ou un point d’accès administré plutôt qu’un Wi-Fi public inconnu.
- Protéger les terminaux : désactiver la reconnexion automatique, limiter les services exposés et imposer les protections réseau adaptées.
- Contrôler les applications : associer authentification forte, conformité du terminal et accès conditionnel pour limiter les conséquences d’une connexion compromise.
- Pourquoi un Wi-Fi public peut-il compromettre les données d’un terminal professionnel ?
- Comment sécuriser un ordinateur professionnel connecté à un Wi-Fi public ?
- Partage 4G ou Wi-Fi public : quelle connexion privilégier pour travailler en déplacement ?
- Comment éviter qu’un smartphone professionnel se reconnecte à un faux point d’accès ?
- Quand faut-il interdire totalement les points d’accès publics aux collaborateurs ?
- Quels réflexes adopter pour travailler dans un train ou un espace public sans exposer ses données ?
- Comment adapter automatiquement les accès selon le contexte de connexion ?
- Comment sécuriser l’accès aux applications d’entreprise depuis des terminaux mobiles ?
Pourquoi un Wi-Fi public peut-il compromettre les données d’un terminal professionnel ?
Un Wi-Fi public peut compromettre un terminal professionnel lorsqu’un attaquant contrôle le point d’accès, intercepte des communications insuffisamment protégées ou exploite des services locaux exposés. Le danger dépend du chiffrement des échanges, de la configuration de l’appareil et des applications utilisées. Une connexion publique ne signifie toutefois pas que toutes les données deviennent automatiquement lisibles.
Dans une gare, un hôtel ou un espace de coworking, l’utilisateur ne dispose généralement d’aucune garantie sur l’administration du réseau. Même un point d’accès légitime peut être mal configuré ou partagé avec des appareils potentiellement compromis.
Plusieurs mécanismes d’attaque doivent être distingués :
- Interception et attaque de l’homme du milieu : un acteur positionné sur le chemin réseau peut observer certaines métadonnées et tenter de modifier les communications non protégées.
- Faux point d’accès : un équipement malveillant reprend le nom d’un réseau attendu pour attirer les utilisateurs vers une infrastructure contrôlée par l’attaquant.
- Portail captif frauduleux : une page imitant celle d’un hôtel ou d’un opérateur cherche à collecter des identifiants, des informations personnelles ou des données bancaires.
- Exposition des services locaux : un terminal dont le partage de fichiers ou certains mécanismes de découverte réseau sont activés peut révéler des services accessibles depuis le même réseau.
Le chiffrement change sensiblement l’exposition. Une communication HTTPS correctement établie protège normalement le contenu échangé contre un observateur réseau. En revanche, des protocoles anciens non chiffrés peuvent laisser apparaître des données ou des identifiants. Les noms de domaine consultés et certaines informations de connexion peuvent également rester observables selon les technologies utilisées.
Les mécanismes mDNS et Zeroconf permettent aux appareils de découvrir des services sur un réseau local. Ils ne constituent pas en eux-mêmes une compromission, mais peuvent faciliter l’identification de services accessibles. Une fonction de partage mal protégée ou une vulnérabilité logicielle augmente alors le risque.
La portée organisationnelle apparaît lorsqu’un terminal compromis possède des sessions professionnelles actives, des identifiants exploitables ou des accès distants insuffisamment restreints. L’attaquant peut tenter de progresser vers les ressources de l’entreprise, sans que cette progression soit automatique.
L’ANSSI décrit ces risques d’interception et de modification du trafic dans ses recommandations sur la sécurisation des réseaux Wi-Fi, publiées en août 2026.
Le premier contrôle consiste donc à réduire l’exposition du terminal au réseau local, avant même de sécuriser l’accès aux services distants.
Comment sécuriser un ordinateur professionnel connecté à un Wi-Fi public ?
Pour sécuriser un ordinateur professionnel sur un Wi-Fi public, il faut préparer sa configuration avant le déplacement : pare-feu actif, connexions entrantes bloquées, partage réseau désactivé, mises à jour installées et VPN d’entreprise correctement configuré. Lorsque le réseau nécessite un portail captif, son utilisation doit rester limitée à l’établissement de la connexion, sans accès préalable aux applications sensibles.
Cette préparation doit idéalement être déployée et vérifiée par l’équipe IT, plutôt que confiée entièrement à l’utilisateur au moment du déplacement.
Le système doit appliquer un profil de réseau non fiable ou public, bloquer les connexions entrantes non autorisées et désactiver les services de découverte et de partage inutiles. Les mises à jour du système, du navigateur, des pilotes réseau et des logiciels de sécurité doivent être contrôlées avant le départ.
Un DNS chiffré peut également limiter l’exposition des requêtes de résolution, à condition d’être compatible avec les politiques de filtrage et le VPN de l’entreprise. Il ne remplace ni le chiffrement applicatif ni la protection du terminal.
Connexion Wi-Fi et accès aux applications : deux étapes distinctes
Un ordinateur doit d’abord rejoindre le réseau local avant de pouvoir établir un tunnel VPN. Lorsque le Wi-Fi exige une authentification sur un portail captif, le VPN peut donc rencontrer un obstacle technique.
La configuration recommandée consiste à prévoir un mécanisme de connexion initiale strictement limité au portail nécessaire, puis à établir immédiatement le VPN. Un dispositif de blocage des communications hors tunnel, lorsqu’il est compatible avec cette étape, permet de réduire la fenêtre d’exposition.
Le navigateur et les applications professionnelles ne devraient pas transmettre de données métier avant l’établissement de la protection attendue. Le personnel ne doit jamais être invité à désactiver durablement les protections pour contourner un portail récalcitrant.
Checklist IT : préparer un ordinateur avant un déplacement
- Vérifier les mises à jour : confirmer la conformité du système, des applications et des pilotes ; conserver un état de conformité daté dans l’outil d’administration.
- Contrôler le pare-feu : vérifier le blocage des connexions entrantes non autorisées sur les réseaux publics ; conserver le résultat du contrôle de configuration.
- Désactiver les services inutiles : couper le partage de fichiers et la découverte réseau non nécessaires ; enregistrer le profil de sécurité appliqué.
- Tester le VPN : vérifier la connexion et le comportement en cas de coupure du tunnel ; produire un résultat de test sur un réseau non approuvé.
- Valider les paramètres DNS et les alertes : contrôler le traitement des requêtes et la réaction aux certificats invalides ; documenter les résultats du test.
Un réseau ouvert, une page de connexion inhabituelle ou un certificat invalide doivent déclencher une vérification. Un avertissement de certificat ne doit pas être ignoré pour accéder plus rapidement à un service. Il faut abandonner la connexion suspecte et utiliser un autre accès.
Enfin, le VPN protège les communications couvertes par son tunnel, mais ne supprime ni un logiciel malveillant installé ni un identifiant déjà dérobé. Sa portée dépend également du routage : un VPN à tunnel partiel ne protège pas nécessairement tous les échanges.
Une fois ces protections appliquées, le choix du réseau utilisé devient la prochaine décision : un accès cellulaire maîtrisé peut souvent réduire la dépendance au Wi-Fi public.
Partage 4G ou Wi-Fi public : quelle connexion privilégier pour travailler en déplacement ?
Pour travailler en déplacement, une connexion 4G ou 5G professionnelle maîtrisée est généralement préférable à un Wi-Fi public inconnu. Le partage de connexion évite notamment de rejoindre le réseau local d’un établissement. Son niveau de sécurité dépend toutefois du terminal émetteur, de la protection du point d’accès mobile et des applications utilisées. Le choix doit aussi intégrer la couverture et les besoins de données.
Cette préférence rejoint les dix règles de sécurité numérique de Cybermalveillance.gouv.fr, qui recommandent de privilégier une connexion mobile privée lorsque cela est possible.
Pour un responsable IT, une grille de décision est plus utile qu’une interdiction systématique de toute connexion alternative.
| Critère | Partage 4G/5G maîtrisé | Wi-Fi public |
|---|---|---|
| Maîtrise du point d’accès | Possible si l’émetteur est professionnel et administré | Généralement limitée ou inexistante |
| Exposition au réseau local | Limitée aux appareils autorisés sur le hotspot et aux risques associés | Dépend de la configuration et de l’isolation des clients |
| Données professionnelles sensibles | À privilégier avec les protections applicatives requises | À éviter sauf autorisation et protections adaptées |
| Utilisation prolongée | Conditionnée par le forfait, la couverture et l’autonomie | Potentiellement pratique, mais réseau non maîtrisé |
| Plusieurs collaborateurs | Nécessite une politique de partage et de gestion des appareils | Chaque terminal rejoint une infrastructure externe |
Le partage cellulaire n’est pas intrinsèquement invulnérable. Il repose sur un smartphone ou un routeur qui doit lui-même être maintenu à jour et correctement protégé.
Lorsque le point d’accès est diffusé en Wi-Fi, il faut utiliser un chiffrement robuste compatible avec les appareils, notamment WPA2 ou WPA3 selon les équipements, choisir un mot de passe fort et éviter de conserver un secret partagé sans contrôle. Le hotspot doit être désactivé après usage.
Le SSID reste susceptible d’être visible et ne doit pas révéler inutilement l’identité d’un collaborateur ou une information sur l’entreprise. La disponibilité du service dépend par ailleurs de la couverture cellulaire, du forfait et de la batterie de l’appareil émetteur.
Le cas particulier du partage entre collègues
Lorsqu’un salarié active son smartphone pour connecter plusieurs ordinateurs, il devient temporairement responsable d’un point d’accès utilisé à des fins professionnelles. Cette situation doit être encadrée : appareils autorisés, confidentialité du mot de passe, nombre de connexions simultanées et procédure de suppression des accès.
Un hotspot professionnel dédié et administré peut être plus facile à contrôler qu’un partage ponctuel depuis un téléphone personnel. Ce choix réduit également les ambiguïtés entre gestion de l’équipement professionnel et respect de la vie privée.
Privilégier un hotspot ne suffit cependant pas si les terminaux continuent à rejoindre automatiquement d’anciens réseaux Wi-Fi mémorisés.
Comment éviter qu’un smartphone professionnel se reconnecte à un faux point d’accès ?
Pour empêcher un smartphone professionnel de rejoindre automatiquement un faux point d’accès, il faut désactiver la reconnexion automatique aux réseaux non maîtrisés, supprimer les profils Wi-Fi devenus inutiles et contrôler les réseaux autorisés. Un attaquant peut diffuser le même nom qu’un réseau déjà enregistré. La seule reconnaissance du SSID ne permet donc pas d’établir l’authenticité d’un point d’accès.
Un smartphone conserve habituellement des informations sur les réseaux auxquels il s’est précédemment connecté. Selon son système et sa configuration, il peut proposer ou effectuer une reconnexion lorsqu’il détecte un réseau enregistré.
Un attaquant peut exploiter ce comportement avec un faux réseau portant un nom crédible : réseau d’aéroport, Wi-Fi d’hôtel ou nom générique comme Airport_Free_WiFi. Toutefois, la réussite d’une connexion dépend aussi du mode de sécurité et des mécanismes d’authentification attendus. La simple reproduction d’un SSID ne permet pas de contourner toutes les protections.
Le nettoyage préventif consiste à distinguer trois catégories de profils :
- Réseaux professionnels administrés : conserver les profils nécessaires, idéalement déployés et contrôlés par l’équipe IT.
- Réseaux ponctuels : supprimer les profils d’hôtels, de restaurants et d’autres lieux qui ne seront plus utilisés.
- Réseaux inconnus ou ambigus : supprimer les configurations dont l’origine, l’utilité ou le mode d’authentification ne peuvent pas être confirmés.
Les paramètres natifs de certains systèmes permettent de désactiver la connexion automatique réseau par réseau. Une plateforme de gestion des terminaux peut également contribuer à imposer des configurations cohérentes, selon les fonctionnalités effectivement disponibles.
Lorsqu’une connexion est nécessaire, le nom exact du réseau doit être vérifié auprès d’une source fiable, comme le personnel de l’établissement ou un affichage officiel. Cette vérification réduit le risque de confusion, sans garantir à elle seule qu’un point d’accès n’est pas usurpé.
Lorsque le Wi-Fi n’est pas nécessaire, désactiver son interface constitue une mesure plus directe. Cela limite les tentatives de connexion et certaines émissions liées à la recherche de réseaux, dont le comportement varie selon les systèmes et leurs mécanismes de protection de la confidentialité.
Pour les équipes mobiles, cette gestion ne devrait pas dépendre exclusivement d’une intervention manuelle. Des profils réseau administrés et des règles de conformité peuvent compléter les vérifications réalisées par les collaborateurs.
Une fois la reconnexion automatique maîtrisée, il reste à déterminer dans quelles situations la politique de sécurité doit aller jusqu’à interdire l’utilisation d’un réseau public.
Quand faut-il interdire totalement les points d’accès publics aux collaborateurs ?
L’interdiction des points d’accès publics est justifiée lorsque les risques liés aux données, aux applications ou aux terminaux ne peuvent pas être ramenés à un niveau acceptable. Elle peut notamment concerner des opérations très sensibles, des obligations contractuelles strictes ou des appareils insuffisamment administrés. La décision doit résulter d’une analyse de risques, plutôt que d’une interdiction générale supposée obligatoire.
Dans les secteurs de la santé, de la finance ou d’autres activités traitant des informations sensibles, certaines opérations nécessitent des garanties renforcées. Cela ne signifie pas qu’une règle universelle interdit tout Wi-Fi public dans ces secteurs. Les exigences applicables dépendent des données, des activités, du pays et du cadre contractuel ou réglementaire concerné.
Une interdiction peut être particulièrement pertinente lorsque :
- les terminaux donnent accès à des informations dont la divulgation aurait des conséquences majeures ;
- l’entreprise ne peut pas garantir une configuration fiable du pare-feu, du VPN ou des mécanismes d’authentification ;
- des applications métiers utilisent encore des communications insuffisamment protégées ;
- des exigences contractuelles imposent l’utilisation d’infrastructures ou de connexions précisément définies ;
- les contrôles disponibles ne permettent pas de vérifier raisonnablement le respect des règles imposées.
Interdiction complète ou utilisation encadrée ?
Une interdiction absolue peut créer un problème opérationnel lorsqu’aucune solution alternative n’est fournie. Un collaborateur privé de réseau cellulaire peut être tenté d’utiliser son ordinateur personnel, de transférer un document vers une application non approuvée ou de chercher un contournement.
Une politique applicable doit donc associer chaque restriction à une solution réaliste : équipement cellulaire professionnel, accès hors ligne aux documents autorisés, services distants limités ou consultation des seules applications de faible sensibilité.
Il est également possible de définir plusieurs niveaux d’accès. Une consultation documentaire courante peut être autorisée sous conditions, tandis que l’exportation d’informations sensibles ou l’administration d’infrastructures critiques restent bloquées hors des connexions approuvées.
La politique doit être écrite, communiquée et intégrée aux règles internes pertinentes, notamment à la charte informatique lorsqu’elle existe. Cette formalisation facilite la compréhension des obligations, les contrôles et le traitement des incidents. Elle ne détermine cependant pas, à elle seule, la responsabilité juridique de l’employeur.
Dans les pays francophones, les obligations légales doivent être examinées localement. En France, il faut notamment distinguer les obligations des organismes qui fournissent un accès Internet public de celles des employeurs dont les salariés utilisent ces réseaux pendant leurs déplacements.
Cette politique doit ensuite être traduite en comportements simples, adaptés aux conditions réelles de travail dans les transports et les espaces partagés.
Quels réflexes adopter pour travailler dans un train ou un espace public sans exposer ses données ?
Pour travailler dans un train ou un lieu public, il faut protéger simultanément la connexion, l’écran, les conversations et le terminal physique. Les principaux réflexes consistent à préparer les documents avant le départ, privilégier une connexion cellulaire maîtrisée, limiter la visibilité des informations et verrouiller l’appareil dès qu’il n’est plus surveillé. La sécurité réseau ne suffit pas à préserver la confidentialité.
Les risques physiques sont parfois plus immédiats que les attaques informatiques. Un voyageur assis à proximité peut apercevoir des informations commerciales, lire un message ou entendre une conversation professionnelle confidentielle.
Avant un déplacement, il est utile de télécharger les documents autorisés nécessaires à la mission, dans un espace professionnel protégé. Le travail hors ligne peut réduire la dépendance aux réseaux publics, à condition de respecter les règles de stockage local et de classification des données.
En situation, plusieurs précautions restent importantes : orienter l’écran à l’écart des regards, utiliser un filtre de confidentialité lorsque nécessaire, éviter les conversations sensibles et conserver les équipements à portée de surveillance.
Le verrouillage automatique doit intervenir après une courte période d’inactivité, sans dispenser l’utilisateur de verrouiller manuellement sa session lorsqu’il quitte son poste. Un ordinateur verrouillé empêche normalement l’utilisation immédiate de la session, mais certaines connexions applicatives peuvent rester actives.
Pour une application particulièrement sensible, la déconnexion explicite et la fermeture des documents peuvent donc être nécessaires. Le verrouillage du système et la fermeture d’une session applicative ne constituent pas des opérations équivalentes.
Train et avion : des réseaux à considérer comme externes
Le Wi-Fi embarqué peut reposer sur plusieurs infrastructures techniques, notamment des réseaux cellulaires ou satellitaires. Le collaborateur ne maîtrise généralement ni l’ensemble des intermédiaires ni les politiques d’administration du service.
Ces caractéristiques ne rendent pas systématiquement le Wi-Fi embarqué plus dangereux qu’un autre réseau public. Elles justifient toutefois de le considérer comme non approuvé tant que l’entreprise ne dispose pas de garanties suffisantes.
Lorsqu’une connexion n’est pas indispensable, travailler hors ligne ou avec les communications sans fil désactivées peut être préférable. Un incident de confidentialité peut aussi provenir d’un document papier oublié, d’une conversation entendue ou d’un ordinateur laissé sans surveillance.
Ces précautions individuelles gagnent en efficacité lorsque les droits d’accès évoluent automatiquement selon le risque de la connexion utilisée.
Comment adapter automatiquement les accès selon le contexte de connexion ?
L’accès conditionnel permet d’autoriser, de restreindre ou de refuser l’utilisation d’applications professionnelles selon plusieurs signaux : identité, méthode d’authentification, conformité du terminal et contexte réseau. Son efficacité dépend de la fiabilité des informations disponibles. Une adresse IP publique ne suffit notamment pas à distinguer avec certitude un Wi-Fi public d’une connexion cellulaire professionnelle.
Cette approche répond à une limite des politiques fondées exclusivement sur l’identité. Un utilisateur légitime peut se connecter depuis un terminal vulnérable ou un environnement réseau non approuvé. La décision d’autorisation doit donc considérer davantage que la réussite de l’authentification.
Le contrôle d’accès conditionnel se distingue de la segmentation réseau. Le premier décide dans quelles conditions un utilisateur ou un terminal accède à un service. La seconde limite les communications possibles entre différentes zones du système d’information.
Les deux mécanismes sont complémentaires : un accès conditionnel peut empêcher l’ouverture d’une application, tandis qu’une segmentation correctement configurée limite les ressources accessibles après établissement d’une connexion.
Construire des règles proportionnées à la sensibilité des services
Une politique peut différencier plusieurs situations :
- Applications courantes : accès autorisé avec authentification renforcée et terminal conforme, y compris hors du réseau interne.
- Applications sensibles : accès réservé à des terminaux administrés utilisant un chemin réseau approuvé ou une solution d’accès sécurisé compatible.
- Fonctions critiques : restrictions supplémentaires sur les opérations d’export, les fonctions d’administration ou les sessions à privilèges.
Ces règles supposent de classer les applications et de connaître les équipements autorisés. Un inventaire fiable, une solution UEM ou MDM et des critères de conformité constituent des prérequis fréquents. Selon l’architecture choisie, des capacités de contrôle des applications ou des sessions peuvent également être nécessaires.
La documentation Microsoft sur les conditions réseau de l’accès conditionnel décrit notamment l’utilisation d’emplacements réseau approuvés, de plages d’adresses publiques et de signaux de réseau conforme.
Ces fonctions présentent des limites importantes. L’adresse IP visible peut être celle d’un VPN ou d’un intermédiaire réseau, et non celle de la connexion physique réellement utilisée. De plus, un changement de réseau ne provoque pas nécessairement une nouvelle évaluation immédiate de toutes les sessions existantes.
Pour appliquer des règles distinctes aux Wi-Fi publics et aux connexions cellulaires professionnelles, il faut donc disposer de signaux suffisamment fiables, éventuellement fournis par la gestion du terminal et l’infrastructure d’accès sécurisé. Cette distinction ne doit pas être déduite automatiquement d’une simple géolocalisation IP.
Le déploiement doit être progressif, avec observation des décisions, tests sur les profils d’utilisateurs et procédure d’exception documentée. Un blocage excessif peut conduire les collaborateurs à chercher des solutions de contournement.
L’étape suivante consiste à renforcer les applications elles-mêmes, afin de limiter les conséquences d’un accès réseau malveillant ou d’un terminal compromis.
À retenir avant de définir les protections applicatives
- Un réseau approuvé ne garantit pas un terminal sûr : la conformité de l’équipement doit être évaluée indépendamment de son emplacement.
- Un VPN ne remplace pas une authentification robuste : les identifiants et les sessions restent des cibles distinctes.
- Les données doivent rester protégées au niveau applicatif : leur consultation, leur stockage et leur exportation nécessitent des règles adaptées à leur sensibilité.
Comment sécuriser l’accès aux applications d’entreprise depuis des terminaux mobiles ?
La sécurisation des applications d’entreprise sur les terminaux mobiles repose sur une authentification résistante aux attaques, le contrôle de conformité des appareils et le cloisonnement des données professionnelles. Ces protections doivent rester actives quel que soit le réseau utilisé. Elles permettent de réduire les conséquences d’une connexion compromise, sans garantir la sécurité d’un terminal déjà contrôlé par un attaquant.
La première protection concerne l’identité. Une authentification multifacteur classique renforce l’accès par rapport au seul mot de passe, mais certaines méthodes restent vulnérables au hameçonnage ou à l’interception de codes.
Pour les applications sensibles, des méthodes résistantes au hameçonnage, telles que les clés de sécurité compatibles FIDO2 ou des mécanismes d’authentification reposant sur des clés cryptographiques liées au service légitime, offrent une protection plus appropriée.
Le contrôle de conformité complète cette authentification : version du système, chiffrement de l’appareil, intégrité du terminal, paramètres de sécurité et état de gestion peuvent notamment conditionner l’autorisation.
Choisir le niveau de gestion adapté aux terminaux
Les entreprises peuvent retenir plusieurs modèles, selon la propriété des appareils et la sensibilité des données.
| Modèle | Principe | Point de vigilance |
|---|---|---|
| Gestion complète du terminal | Administration centralisée de nombreuses configurations de l’appareil | Étendue du contrôle et proportionnalité des mesures |
| Gestion des applications (MAM) | Application de règles ciblées aux applications et données professionnelles | Dépendance aux applications compatibles |
| Conteneurisation | Séparation logique de l’environnement professionnel | Qualité de l’isolation et interactions entre espaces |
| Accès par navigateur isolé | Exécution ou contrôle de certaines activités dans un environnement de navigation protégé | Fonctionnalités disponibles et limites de protection du poste local |
Sur un appareil professionnel, une gestion complète peut offrir davantage de possibilités de configuration et de contrôle. Sur un appareil personnel utilisé à des fins professionnelles (BYOD), une gestion centrée sur les applications peut mieux limiter l’intervention de l’employeur sur les éléments privés, selon les solutions et politiques utilisées.
Le cloisonnement des données constitue une deuxième ligne de défense. Il peut combiner chiffrement au repos, stockage dans des espaces administrés, restriction des transferts vers des applications personnelles et effacement sélectif des données professionnelles lorsque la solution le permet.
Une règle interdisant le copier-coller ou l’export vers une application non gérée peut limiter les fuites accidentelles. Elle ne garantit toutefois pas l’impossibilité absolue de reproduire une information visible à l’écran ou de l’extraire depuis un terminal entièrement compromis.
La protection efficace résulte ainsi d’une combinaison : points d’accès maîtrisés, comportement prudent des collaborateurs, accès conditionnel, authentification robuste et restrictions appliquées directement aux données.
Pour engager une démarche concrète, le responsable IT peut commencer par inventorier les terminaux mobiles, classer les applications selon leur sensibilité, puis tester les politiques d’accès depuis une connexion cellulaire maîtrisée et un réseau externe non approuvé. Les résultats permettront d’identifier les restrictions réellement applicables avant leur généralisation.
Un VPN protège-t-il entièrement un ordinateur connecté à un Wi-Fi public ?
Non. Un VPN correctement configuré protège les communications couvertes par son tunnel contre certaines interceptions réseau. Il ne supprime pas les logiciels malveillants, ne corrige pas les vulnérabilités de l’ordinateur et n’empêche pas à lui seul le vol d’identifiants par hameçonnage. Le pare-feu, les mises à jour et le contrôle d’accès aux applications restent nécessaires.
Un routeur 4G ou 5G dédié est-il préférable au partage de connexion d’un smartphone ?
Un routeur cellulaire professionnel peut simplifier la gestion des accès, notamment lorsqu’il est administré et réservé aux équipements autorisés. Le partage depuis un smartphone professionnel correctement configuré peut également convenir. Le choix dépend des capacités d’administration, de la protection Wi-Fi, du nombre d’utilisateurs et des contraintes de mobilité.
Peut-on reconnaître un faux point d’accès Wi-Fi à partir de son nom ?
Non. Un attaquant peut reprendre le SSID d’un établissement ou d’un réseau déjà connu. La vérification du nom auprès d’une source officielle constitue une précaution, mais elle ne garantit pas l’authenticité technique du point d’accès. Les réseaux professionnels nécessitant une authentification par certificat correctement validée apportent des garanties supplémentaires.
Faut-il désactiver systématiquement le Wi-Fi des smartphones professionnels ?
Il est pertinent de désactiver le Wi-Fi lorsqu’il n’est pas nécessaire, particulièrement pendant les déplacements. En revanche, les réseaux professionnels maîtrisés peuvent rester autorisés selon les politiques de l’entreprise. Le contrôle des profils enregistrés et la désactivation de la reconnexion automatique aux réseaux non approuvés sont également importants.
Comment vérifier qu’une politique d’accès mobile fonctionne réellement ?
Il faut réaliser des tests avec différents profils d’utilisateurs, appareils conformes ou non conformes et réseaux approuvés ou inconnus. Les vérifications doivent porter sur les décisions d’autorisation, les restrictions applicatives, les tentatives d’accès refusées et le comportement des sessions après un changement de réseau. Les journaux disponibles et les résultats de test permettent d’identifier les écarts entre la politique prévue et son application effective.