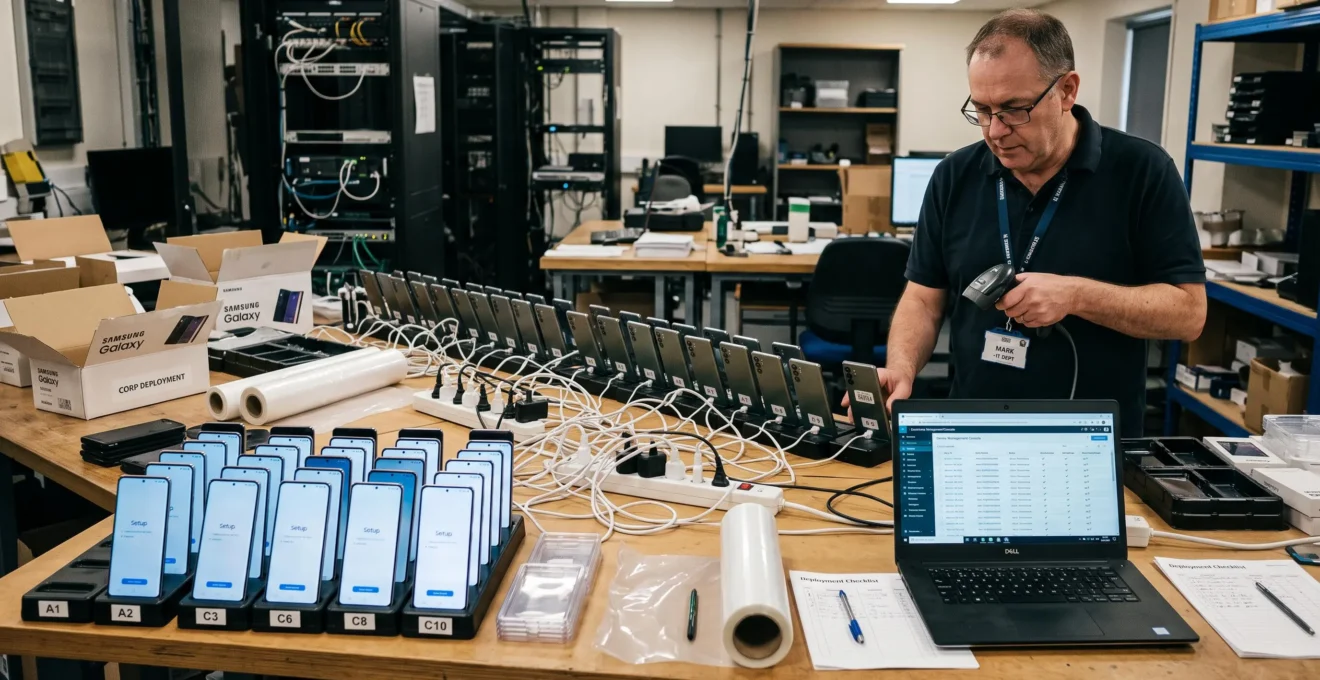
Pour enrôler de nouveaux smartphones sans les configurer un par un, l’approche la plus structurée consiste à préparer les profils de gestion en amont, à enregistrer les terminaux compatibles dans le programme d’enrôlement adapté et à automatiser l’application des paramètres au démarrage. L’administrateur informatique passe ainsi d’une succession de configurations individuelles à une gestion centralisée, organisée par règles et par groupes d’appareils.
La méthode dépend toutefois du système d’exploitation, du canal d’achat, de la propriété des terminaux et de la plateforme de gestion des appareils mobiles (MDM, pour Mobile Device Management). Android zero-touch permet notamment d’affecter des configurations à des appareils éligibles identifiés par leur IMEI ou leur numéro de série. Chez Apple, l’inscription automatisée repose sur un environnement organisationnel et des prérequis spécifiques. Dans les deux cas, l’automatisation suppose une préparation administrative préalable.
L’objectif opérationnel n’est pas seulement de réduire les gestes au déballage. Il s’agit aussi d’obtenir une configuration cohérente, de limiter les erreurs d’affectation et de conserver une trace de l’état réel de chaque terminal. Une vérification avant remise reste indispensable : un appareil qui a reçu une affectation n’est pas nécessairement entièrement configuré, synchronisé et prêt à accéder aux ressources métier.
L’essentiel de l’enrôlement automatisé
- Préparer les profils, les applications et les règles de sécurité avant la réception du lot.
- Enregistrer les terminaux compatibles dans le programme adapté et affecter les configurations individuellement ou en masse.
- Contrôler la conformité, l’identité de l’utilisateur et la synchronisation avant de remettre chaque smartphone.
- Pourquoi la configuration manuelle devient-elle impraticable lors d’un déploiement massif ?
- Comment préparer un smartphone pour qu’il soit prêt dès sa première mise sous tension ?
- Enrôlement automatique ou configuration assistée : que choisir selon la taille du parc ?
- Quelles vérifications faire avant d’associer un terminal au mauvais utilisateur ?
- Comment réduire le délai de préparation d’un terminal lors des pics d’embauche ?
- Comment passer à une gestion unifiée sans perturber les terminaux déjà déployés ?
- Comment appliquer une authentification renforcée sans compliquer chaque connexion ?
- Comment déployer les mêmes paramètres sur tous les terminaux sans les configurer un par un ?
Pourquoi la configuration manuelle devient-elle impraticable lors d’un déploiement massif ?
La configuration manuelle devient difficile à maîtriser lorsque les arrivées, les renouvellements et les réaffectations s’accumulent. Chaque smartphone exige une série d’opérations, de contrôles et de saisies qui doivent être répétées avec précision. À mesure que le parc grandit, le risque ne concerne plus uniquement le temps de préparation : il porte également sur la cohérence des réglages, la traçabilité et la charge de support après livraison.
Le coût réel comporte deux dimensions. La première est la charge initiale : ouvrir chaque appareil, configurer les accès, installer les applications, appliquer les restrictions et vérifier le résultat. La seconde est la dette technique créée par des configurations qui divergent progressivement. Un paramètre oublié ou une version d’application différente peut entraîner des comportements hétérogènes et des corrections difficiles à généraliser. Les sources techniques disponibles décrivent les mécanismes d’enrôlement, mais ne fournissent pas de mesure chiffrée universelle du coût de ces erreurs.
Le modèle manuel atteint également ses limites lorsqu’il dépend d’une seule personne maîtrisant la procédure. Un pic d’embauches, un lot livré tardivement ou l’absence de cette personne peut retarder la remise des équipements. Si les contrôles sont réalisés trop rapidement, des erreurs passent en production et deviennent des demandes de support.
Enfin, une configuration effectuée appareil par appareil ne constitue pas, à elle seule, une méthode de gestion du cycle de vie. Réaffecter un terminal, mettre à jour ses règles ou demander son effacement à distance nécessite un dispositif de gestion approprié et un état d’enrôlement maîtrisé. La centralisation permet de traiter les paramètres au niveau des profils, sous réserve des capacités réelles de la solution et de la connectivité des appareils.
Le changement de méthode doit donc être évalué sur la charge de préparation, mais aussi sur le coût des écarts, la capacité de contrôle et la facilité de réaffectation.
Ce diagnostic permet de définir ce qui doit être automatisé systématiquement et ce qui doit rester soumis à une validation humaine.
Comment préparer un smartphone pour qu’il soit prêt dès sa première mise sous tension ?
Un smartphone peut être préparé avant sa remise en associant son identifiant matériel à une configuration de gestion, puis en définissant les profils et ressources à appliquer lors de son enrôlement. Pour que le processus aboutisse, le terminal doit être compatible avec le programme choisi, l’environnement de gestion doit être correctement configuré et l’appareil doit pouvoir accéder au réseau. Une authentification personnelle peut rester nécessaire.
Sur Android, le programme zero-touch permet à l’administrateur d’affecter une configuration à un terminal compatible identifié par son IMEI ou son numéro de série. Le portail prend en charge les affectations groupées à partir d’un fichier CSV associant les identifiants matériels aux configurations correspondantes. Une fois l’affectation effectuée, l’appareil peut se provisionner automatiquement lors du premier démarrage ou après une réinitialisation d’usine. Ces fonctions sont soumises à l’éligibilité du terminal et aux conditions du programme. La documentation Google sur l’enrôlement Android zero-touch pour les administrateurs détaille ces mécanismes et le traitement des erreurs d’affectation.
Pour les appareils Apple appartenant à l’organisation, l’inscription automatisée permet de déclencher la gestion dès la configuration initiale. Dans le cas documenté par Microsoft Intune pour iOS et iPadOS, la procédure exige notamment l’environnement Apple approprié, un jeton ADE actif, un certificat Push MDM Apple et une stratégie d’inscription attribuée. La procédure Microsoft Intune de configuration de l’inscription automatisée iOS et iPadOS précise les prérequis de cette intégration.
Le profil préparé peut définir les règles de sécurité, les applications professionnelles et les paramètres de configuration pris en charge par la solution. Il ne faut toutefois pas supposer que l’identité individuelle, la ligne mobile, l’APN et toutes les applications métier seront configurés sans étape complémentaire. Ces éléments doivent être vérifiés selon l’architecture retenue.
Avant un déploiement complet, testez le parcours sur un terminal de référence, puis vérifiez un échantillon du lot reçu. Les appareils achetés hors des circuits prévus par le programme peuvent ne pas être éligibles à l’enrôlement attendu ; l’identifiant matériel ne garantit pas, à lui seul, l’admissibilité.
Une fois le parcours validé, le choix entre automatisation et configuration assistée doit tenir compte des exceptions que le parc réel impose.
Enrôlement automatique ou configuration assistée : que choisir selon la taille du parc ?
L’enrôlement automatique convient aux appareils standards dont le profil de sécurité, les applications et les paramètres sont définis à l’avance. La configuration assistée reste utile pour les terminaux atypiques, les usages temporaires et les environnements qui exigent des interventions spécifiques. Le bon choix ne dépend donc pas uniquement du nombre de smartphones, mais aussi de la fréquence des arrivées, de la sensibilité des données et des ressources disponibles pour administrer le parc.
Un arbitrage opérationnel doit examiner plusieurs critères :
| Critère | Enrôlement automatique | Configuration assistée |
|---|---|---|
| Profil des appareils | Terminaux standards et usages récurrents | Équipements atypiques ou spécialisés |
| Arrivées simultanées | Adapté aux lots préparés en amont | Peut mobiliser davantage de temps opérateur |
| Préparation préalable | Profils, règles et affectations à organiser | Possibilité d’ajustement au cas par cas |
| Compétences internes | Administration et suivi de la plateforme nécessaires | Procédure manuelle maîtrisée nécessaire |
| Exceptions | À traiter avec des profils dédiés si la solution le permet | Utile lorsque le profil standard ne convient pas |
L’automatisation n’est pas dépourvue de contraintes. Elle dépend d’une plateforme de gestion, de terminaux éligibles et de profils correctement définis. Elle peut également entraîner des coûts de licence et de montée en compétence. Les documentations des éditeurs décrivent les possibilités et les prérequis de leurs solutions, mais ne fournissent pas de seuil de rentabilité universel selon la taille du parc.
La configuration assistée n’est pas nécessairement un modèle dépassé. Elle peut être préférable pour un smartphone de démonstration, un terminal utilisé par une équipe de sécurité ou un équipement soumis à des contraintes opérationnelles particulières. Chercher à faire entrer chaque exception dans le profil standard risque d’augmenter les corrections et de rendre les règles moins lisibles.
Une organisation hybride est souvent plus robuste : un parcours automatisé pour les appareils récurrents et un processus assisté, documenté et contrôlé pour les exceptions. Les deux méthodes doivent néanmoins aboutir à un inventaire fiable et à un niveau de sécurité vérifiable.
Quel que soit le parcours retenu, l’identification exacte de chaque terminal reste un contrôle essentiel avant son attribution à une personne.
Quelles vérifications faire avant d’associer un terminal au mauvais utilisateur ?
Pour éviter une mauvaise association, vérifiez l’identité matérielle du smartphone, son état d’enrôlement, le profil qui lui est attribué et la ligne mobile prévue avant de le remettre au collaborateur. Un contrôle systématique est particulièrement important lors de la réception de lots, car une inversion entre deux appareils ou deux dossiers peut transmettre une configuration inadaptée au nouvel utilisateur.
Le premier contrôle consiste à rapprocher les informations de commande et de livraison : IMEI, numéro de série, référence du modèle et ligne téléphonique associée, lorsque ces éléments sont disponibles. Les identifiants doivent correspondre à l’inventaire et à l’affectation enregistrée dans l’outil de gestion. Pour un lot, un rapprochement par ligne ou par numéro de série est plus fiable qu’une attribution reposant uniquement sur l’ordre des appareils dans les cartons.
Il faut ensuite examiner l’historique du terminal. Un appareil retourné ou réaffecté peut encore être lié à une ancienne inscription, à un compte ou à un profil de gestion. Selon le programme et la plateforme, cet état peut bloquer la nouvelle inscription ou nécessiter une réinitialisation et des opérations administratives complémentaires. Il ne faut pas considérer qu’un effacement local suffit systématiquement à libérer toutes les associations côté gestion.
Une erreur d’affectation peut entraîner l’application de mauvaises restrictions, l’installation d’applications inadaptées ou l’accès à des ressources qui ne correspondent pas au rôle du collaborateur. La correction peut aussi imposer une nouvelle synchronisation, une intervention du support, voire une réinitialisation selon l’origine du problème.
Le contrôle doit se terminer par un test réel : démarrer le terminal, confirmer le profil reçu, vérifier la ligne et la messagerie selon le périmètre du déploiement, puis enregistrer l’association dans le registre du parc.
Checklist de contrôle avant remise
- Comparer l’IMEI et le numéro de série avec le dossier de commande : conserver une fiche d’identification concordante.
- Contrôler l’état d’enrôlement précédent : consigner toute association résiduelle ou action de libération nécessaire.
- Vérifier le profil et les paramètres reçus au démarrage : enregistrer le résultat du test de configuration.
- Contrôler la ligne mobile et la messagerie prévues : documenter les services effectivement vérifiés.
- Confirmer l’utilisateur destinataire et inscrire l’association dans l’inventaire : conserver une trace datée de la remise.
Une fois ces contrôles standardisés, le délai de préparation peut être réduit en déplaçant une partie du travail avant le jour d’arrivée du collaborateur.
Comment réduire le délai de préparation d’un terminal lors des pics d’embauche ?
Pour accélérer la remise des smartphones lors des pics d’embauche, préparez en amont les profils, les affectations techniques et un stock limité de terminaux pré-enrôlés. Le jour de l’arrivée, l’équipe doit principalement vérifier l’identité du destinataire, finaliser l’association individuelle et contrôler l’accès aux services nécessaires. Cette organisation déplace les tâches répétitives vers une période où elles peuvent être traitées sans la pression d’une prise de poste immédiate.
Un flux de préparation peut être organisé en trois étapes : enregistrer les appareils dès que les données de livraison sont disponibles, appliquer les configurations standardisées, puis conserver les terminaux validés dans un stock clairement identifié. La personnalisation qui dépend de l’utilisateur — par exemple l’association nominative ou l’authentification personnelle — est finalisée au moment approprié, sans être confondue avec le pré-enrôlement technique.
Le stock doit rester proportionné à la rotation réelle du personnel. Un volume trop important immobilise des équipements et peut augmenter le risque de conserver des versions logicielles anciennes ou des configurations qui ne correspondent plus aux règles en vigueur. Définissez donc une fréquence de vérification du stock et un critère de remise à niveau avant attribution.
Les retards ne proviennent pas tous de la configuration. Les commandes et les livraisons, la disponibilité des cartes SIM ou eSIM, l’ouverture des accès par la DSI et les tests de réception peuvent devenir les principaux goulots d’étranglement. Un processus d’enrôlement rapide ne compense pas l’absence d’une ligne active ou d’autorisations métier.
La bonne mesure n’est pas seulement le temps passé à configurer un appareil : c’est le délai entre la disponibilité du terminal et sa remise effective avec les accès nécessaires. Suivre ce délai avec les motifs de blocage permet de distinguer les améliorations relevant de l’enrôlement de celles qui exigent une meilleure coordination logistique.
Cette organisation crée aussi un point d’appui pour faire évoluer la gestion du parc sans imposer une migration risquée à tous les appareils en service.
À retenir
- Cartographier les terminaux existants et leurs politiques avant toute migration de plateforme.
- Tester la nouvelle gestion sur un groupe peu critique et comparer les règles de sécurité effectivement appliquées.
- Prévoir les dépendances d’inscription, les opérations de désenrôlement et les exceptions propres aux fabricants.
Comment passer à une gestion unifiée sans perturber les terminaux déjà déployés ?
Pour unifier la gestion des terminaux déjà déployés, commencez par inventorier les appareils, leurs profils et leurs dépendances, puis migrez progressivement vers la nouvelle plateforme. Une coexistence temporaire des deux solutions, une migration lors des réaffectations ou une bascule par vagues peuvent être envisagées selon la criticité des usages, la sensibilité des données et les contraintes contractuelles.
La première étape consiste à documenter l’état actuel : systèmes d’exploitation, modes d’inscription, applications distribuées, certificats, restrictions de sécurité et règles de conformité. Il faut aussi identifier les terminaux dont l’inscription dépend d’un programme propriétaire ou d’une intégration particulière. Sans cette cartographie, une migration risque de supprimer une configuration nécessaire ou de laisser certains appareils hors du nouveau périmètre de gestion.
Le passage d’un fournisseur MDM à un autre n’est pas toujours transparent. Selon le système, le mode d’inscription et la solution concernée, le changement peut nécessiter le retrait de certificats et de fichiers de gestion, un désenrôlement ou une réinitialisation d’usine. Le guide Microsoft Intune sur les méthodes d’inscription Android décrit notamment les différences entre les scénarios d’inscription et les opérations susceptibles d’être nécessaires lors d’un changement de gestionnaire. Ces modalités ne doivent pas être généralisées à toutes les plateformes.
Un pilote sur un groupe à faible criticité permet de comparer les politiques avant et après migration. Vérifiez les restrictions, le chiffrement attendu, la distribution des applications métier, la conformité remontée par la plateforme et le comportement lors d’une perte de connectivité. Préparez également un plan de retour arrière et une procédure d’assistance si l’inscription échoue.
Les appareils associés à un ancien programme d’enrôlement peuvent exiger une intervention du fabricant, de l’opérateur ou de l’administrateur du programme concerné. Leur traitement doit être identifié avant de fixer le calendrier de migration.
Une gestion unifiée doit préserver les contrôles de sécurité tout en évitant de multiplier les demandes d’authentification au quotidien.
Comment appliquer une authentification renforcée sans compliquer chaque connexion ?
Une authentification renforcée efficace adapte les exigences au risque : les opérations sensibles et les étapes d’initialisation doivent bénéficier de contrôles appropriés, tandis que les usages quotidiens peuvent être simplifiés lorsque l’identité, le terminal et son niveau de conformité sont suffisamment vérifiés. La méthode exacte dépend des capacités d’identité et de gestion déployées ; l’enrôlement ne remplace pas l’authentification de l’utilisateur.
Les administrateurs peuvent distinguer plusieurs situations : première ouverture de session, accès à une application sensible, changement de facteurs d’authentification ou réinitialisation d’accès. Ces événements peuvent justifier une vérification renforcée. Pour les actions courantes, des mécanismes comme la biométrie locale peuvent faciliter le déverrouillage d’une session déjà authentifiée, selon les règles de l’application et du système.
La confiance accordée au terminal doit également reposer sur des signaux vérifiables. Un appareil correctement enrôlé, chiffré, à jour et conforme aux règles attendues peut être pris en compte dans une politique d’accès conditionnel, si la solution d’identité et les applications utilisées prennent en charge ce mécanisme. Le statut de conformité n’est toutefois ni une preuve absolue de l’identité de la personne ni une garantie que le terminal ne présente aucun risque.
Une politique excessivement contraignante peut encourager des comportements de contournement : partage de codes, procédures parallèles ou désactivation de contrôles. Il convient donc de tester le parcours réel avec les utilisateurs, en conservant des exigences fortes pour les ressources sensibles et des méthodes de récupération sécurisées.
L’administrateur doit enfin vérifier que les appareils signalés comme conformes le sont réellement et que les règles d’accès tiennent compte des échecs de synchronisation. Un terminal hors réseau peut présenter un état qui ne reflète pas encore sa situation la plus récente.
Cette approche devient plus facile à administrer lorsque les paramètres des appareils sont eux-mêmes définis dans des profils centralisés plutôt que reproduits manuellement.
Comment déployer les mêmes paramètres sur tous les terminaux sans les configurer un par un ?
Pour déployer des paramètres communs sur un parc mobile, définissez des profils et des politiques centralisés dans la plateforme MDM, puis affectez-les aux groupes de terminaux concernés. La configuration est ainsi maintenue au niveau de règles réutilisables plutôt que reproduite appareil par appareil. L’application effective reste à contrôler : un terminal éteint, hors réseau ou en attente de sa première connexion peut ne pas avoir reçu les paramètres attendus.
Commencez par séparer les paramètres communs des besoins propres à certains métiers. Le profil de base peut regrouper les règles de sécurité et les réglages partagés par la majorité des appareils. Des profils complémentaires peuvent couvrir des exigences spécifiques à un service, à un territoire ou à un type d’équipement, lorsque la plateforme permet cette combinaison.
Les groupes dynamiques peuvent automatiser l’affectation selon des attributs disponibles, tels que le type d’appareil ou les informations organisationnelles renseignées dans l’annuaire. Leur fiabilité dépend de la qualité de ces attributs et des règles d’appartenance configurées. Un groupe mal défini peut propager une politique au mauvais ensemble de terminaux ; il faut donc tester les critères d’affectation avant leur généralisation.
Évitez de dupliquer intégralement le profil standard pour chaque exception. Lorsqu’elle est prise en charge, la superposition d’un profil spécifique à un profil de base simplifie la maintenance : une modification commune n’oblige pas à rééditer chaque variante. Il faut cependant examiner les règles de priorité et les éventuels conflits entre profils dans la solution utilisée.
Le contrôle final doit distinguer l’envoi d’une politique de son application effective. Suivez les appareils non conformes, les erreurs de synchronisation et les terminaux qui n’ont pas encore terminé leur inscription. Sur Android, la documentation de Microsoft Intune décrit le principe selon lequel les appareils correctement inscrits reçoivent les stratégies et profils qui leur sont destinés ; les modalités exactes dépendent du mode d’inscription et de la configuration retenue.
Pour un déploiement standard, vérifiez au minimum les éléments suivants :
- Le profil de base contient les paramètres communs réellement nécessaires.
- Les règles de groupe affectent les appareils au bon périmètre organisationnel.
- Les exceptions sont documentées et ne contredisent pas les règles prioritaires.
- Les erreurs d’application et les retards de synchronisation sont visibles pour l’équipe IT.
La prochaine étape consiste à tester ce modèle sur un lot représentatif, à documenter les exceptions et à suivre les échecs de provisionnement avant de généraliser le processus. Cette démarche permet de développer le parc sans transformer chaque nouvelle arrivée en opération de configuration improvisée.
Peut-on enrôler automatiquement tous les smartphones Android ?
Non. L’enrôlement automatique dépend de la compatibilité du terminal, de son éligibilité au programme choisi et de la préparation de l’environnement de gestion. Android zero-touch prend en charge les appareils éligibles enregistrés dans ce programme ; d’autres méthodes d’inscription peuvent convenir à d’autres situations.
Le pré-enrôlement suffit-il pour qu’un smartphone soit immédiatement opérationnel ?
Pas nécessairement. Il permet de préparer l’affectation et le provisionnement, mais l’application des profils dépend notamment du réseau, de la synchronisation et de la configuration du service de gestion. L’authentification de l’utilisateur, l’activation de la ligne mobile ou des étapes métier peuvent encore être nécessaires.
Faut-il une plateforme MDM pour automatiser les configurations ?
Une plateforme de gestion est généralement au cœur d’un déploiement centralisé à grande échelle. Les mécanismes et les prérequis varient selon les systèmes et les programmes d’inscription. Le choix doit tenir compte des appareils pris en charge, des politiques nécessaires, des compétences d’administration et du coût éventuel des licences.
Comment traiter un smartphone retourné par un ancien collaborateur ?
Vérifiez son identité matérielle, son état d’inscription et les éventuelles associations résiduelles avant de le réattribuer. Selon le programme et la plateforme, un désenrôlement, une réinitialisation ou une opération administrative supplémentaire peut être nécessaire. Contrôlez ensuite le profil appliqué et enregistrez la nouvelle affectation dans l’inventaire.
Comment savoir si les paramètres ont réellement été appliqués ?
Consultez l’état de synchronisation et de conformité dans la plateforme de gestion, puis vérifiez les paramètres critiques sur un échantillon de terminaux. Un statut d’affectation ou d’envoi ne prouve pas toujours que la configuration a été appliquée. Les appareils hors réseau ou qui n’ont pas terminé leur première connexion doivent être identifiés et contrôlés.